Avi Controller (or NSX Advanced Load Balancer, as known now) is able to automatically run scripts to renew your certificates your Virtual Services use – this is done by such called Certificate Management and ControlScript. The certificate renewal is, by default, triggered 7 days before the certificate…
Blog
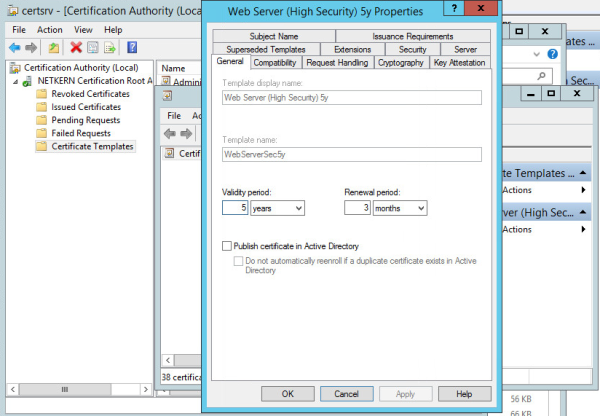
Kurz notiert: Die maximale Gültigkeitsdauer eines Zertifikates ist standardmäßig seitens der Windows Zertifikatsstelle (“Certification Authority“) auf 2 Jahre beschränkt. Wird eine Zertifikatsanforderung (“Certificate Signing Request“) mit einer längeren Gültigkeitsdauer eingereicht, beschwert sich die Windows CA aufgrund der zu langen Dauer. Das Zertifikat wird zwar dennoch erfolgreich ausgestellt, jedoch beschränkt sich die Gültigkeit dieses Zertifikates dann auf die maximal zulässige Dauer. Ein Grund für eine längere Gültigkeitsdauer ist unter anderem, dass die Zertifikate weniger oft auf den Zielsystemen gewechselt werden müssen. Spart natürlich ein wenig Arbeit ein. Jedoch sollte man vorab die Pro und Kontras diesbezüglich abwägen, bevor es zur Umsetzung geht – natürlich kommt es auch stark auf den geplanten Einsatzzweck an. Nicht vergessen: Die Dauer des Zertifikates kann nicht die Dauer des Root-Zertifikates übersteigen! Die Antwort seitens der Certificate Authority von certreq fällt wie folgt aus: Certificate retrieved(Issued) Issued The certificate validity period will be shorter than the WebServerSec5y Certificate Template specifies, because the template validity period is longer than the maximum certificate validity period allowed by the CA. Consider renewing the CA certificate, reducing the template validity period, or increasing the registry validity period. (“WebServerSec5y” ist hierbei ein von mir selbst erstelltes CA-Template mit einer Gültigkeitsdauer von 5 Jahren) Doch was wäre, wenn man dennoch länger gültige Zertifikate haben möchte?
Noch ein kleiner Tipp für Zwischendurch: Falls man mal eine Zertifikatsdatei .pfx benötigen sollte, aber nur das Zertifikat (.cer, .crt) und den Key (.key) besitzen sollte, kann man sich mit einem einfachen Befehl mit dem Tool openssl die Zertifikatsdatei erstellen: openssl pkcs12 -export -out domain.pfx…

Einige Programme, Dienste oder Funktionen benötigen teilweise eine aktuellere Version von OpenSSL. Nur sind leider die offiziellen Debian Repositories etwas langsamer bei den Updates, dagegen sind diese immer stabil. Manchmal kommt man aber nicht herum, einige Programme selbst zu compilieren, um die neueren Funktionen nutzen zu können.